 PELOVA
안전
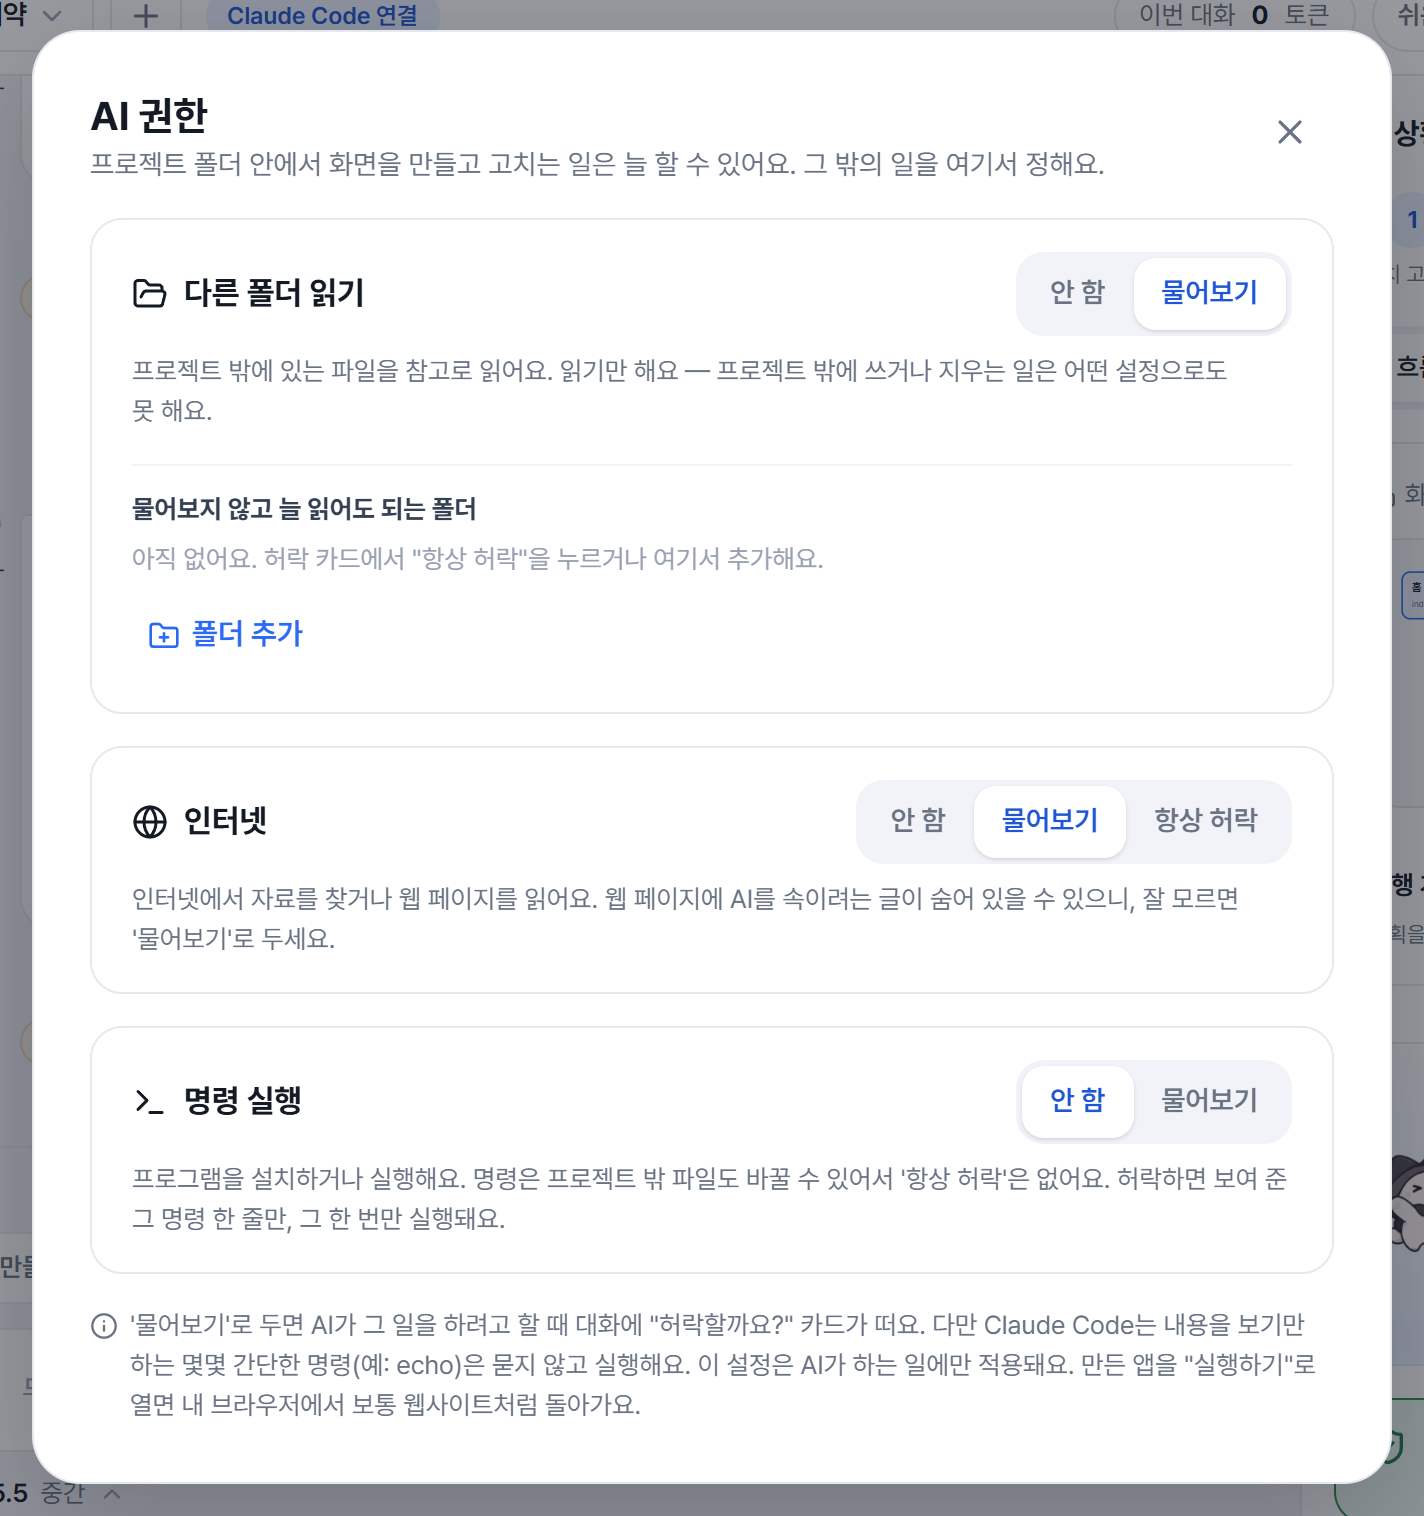
AI가 할 수 있는 일을 내가 정해요. 실행 전 보안 점검, 가짜 패키지 확인, 서명된 업데이트.
- AI 권한 — 다른 폴더 읽기·인터넷·명령 실행을 "안 함 / 물어보기 / 항상"으로 정해요. 명령은 허락해도 그 한 줄만, 그 한 번만 실행돼요.
- "허락할까요?" 카드 — 물어보기로 둔 일은 하기 전에 무엇을 하려는지(명령·주소·폴더) 그대로 보여 주고 물어봐요.
- 실행 전 확인 — 만든 앱은 이 컴퓨터에서만 열리는 주소로 열어요. 휴대폰으로 열 때는 비밀 주소로 30분만 열리고, 보안 점검에서 꼭 고칠 문제가 있으면 실행이 잠겨요.
- 보안 점검과 관문 — 비밀값·위험한 코드·외부 스크립트를 찾아요. 꼭 고칠 문제가 있으면 실행이 잠기고, 결과는 "한눈에 보기"로 요약해 줘요.
- 가짜 패키지 확인 — AI가 지어낸 패키지 이름을 찾아요. 확인할 때는 패키지 이름만 npm·PyPI에 보내요.
- 원본을 지켜요 — 가져온 프로젝트는 기본으로 복사본을 고쳐요. 원본에서 바로 작업할 때도 처음 상태를 저장하고, .git은 고치지 않고, 폴더를 휴지통으로 보내지 않아요.
- 로그인 정보를 받지 않아요 — 내가 설치한 Claude Code를 실행만 해요. API 키는 이 컴퓨터의 자격 증명 저장소에만 두고 화면으로 돌려보내지 않아요.
- 서명된 업데이트 — 펠로바 서명이 확인된 파일만 업데이트로 설치돼요.
알아 둘 점
- 보안 점검은 보증이 아니에요. 어떤 것을 검사하고 어떤 것은 검사하지 않는지 앱에서 항상 함께 보여 줘요.
- 만든 앱과 대화는 내 컴퓨터에만 저장돼요. AI와 주고받는 대화는 내 Claude Code를 거쳐 Anthropic으로 가요.
- 복사해서 가져올 때 비밀값 파일(.env 등)은 가져오지 않고, 내보낼 때도 빼요.
- 내 Claude 스킬은 켠 것만 쓰고, 훅·권한 설정은 가져오지 않아요. 남이 만든 스킬은 믿을 수 있는 것만 켜 주세요.
- 휴대폰에서 열기는 같은 사설 와이파이에서만, 비밀 주소로, 30분만 열려요.